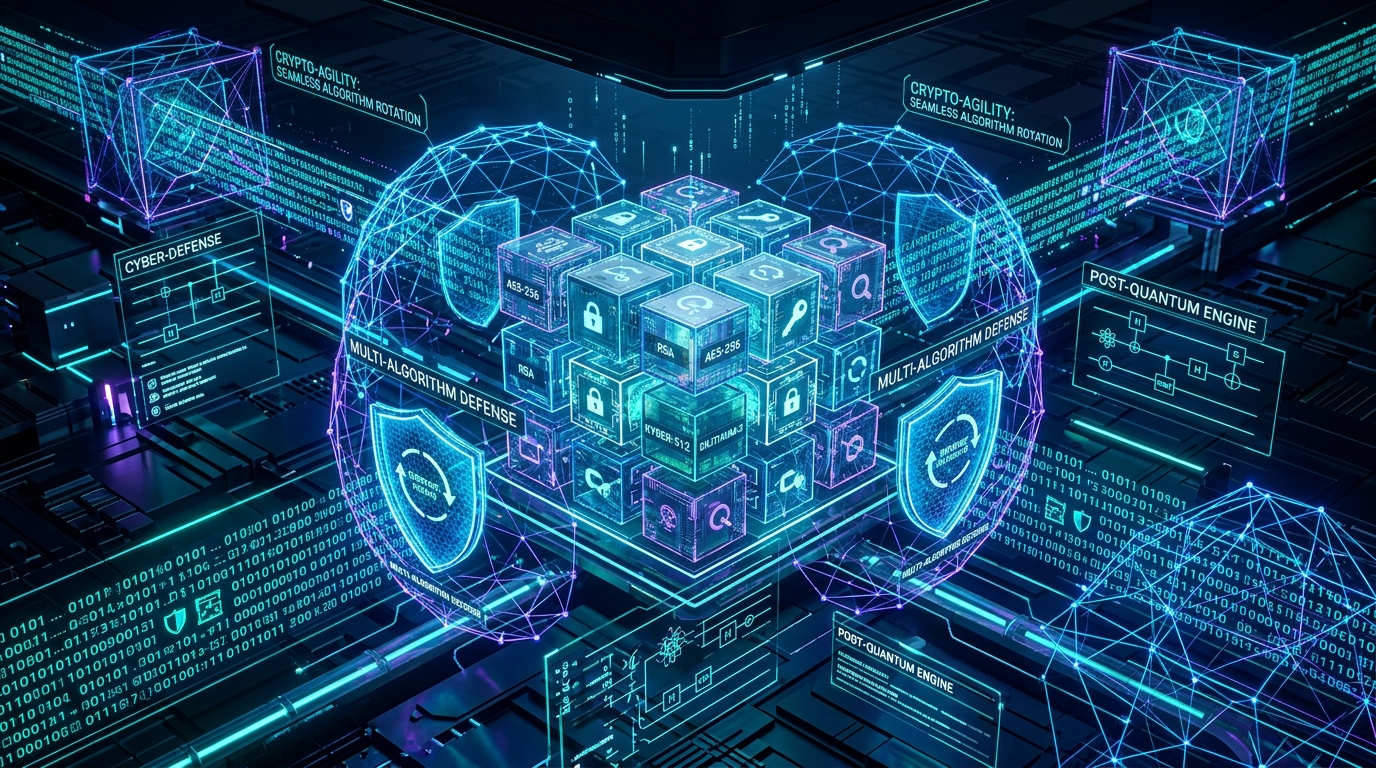
בשנים האחרונות ליווה את עולם אבטחת המידע מושג מעורפל בשם "Q-Day" – הרגע שבו מחשב קוונטי בעל עוצמה מספקת יצליח לנפץ בקלות את אלגוריתמי ההצפנה הא-סימטריים שעליהם נשענת כלכלת העולם (דוגמת RSA ו-ECC). אך בעוד שרבים ראו באיום זה בעיה עתידית, התפתחויות מהירות בתיקון שגיאות קוונטי, לצד מתקפות פעילות מסוג Harvest Now, Decrypt Later (HNDL), הבהירו שהשעון כבר מתקתק. אלא שהאתגר האמיתי של מנהלי טכנולוגיות ואבטחת מידע (CTO ו-CISO) אינו רק "איזה אלגוריתם חדש לבחור", אלא כיצד לעבור אליו מבלי לשתק את הארגון. כאן נכנס לתמונה המושג המרכזי בעולם האבטחה המודרני: גמישות קריפטוגרפית (Crypto-Agility).
"המעבר להצפנה פוסט-קוואנטית אינו פרויקט שדרוג חד-פעמי אלא שינוי פרדיגמה תשתיתי. ארגון שלא יבנה יכולת Crypto-Agility ימצא את עצמו משותק בכל פעם שאלגוריתם ייחשף לחולשה חדשה או שתקן רגולטורי יעודכן."
— מומחי אבטחת מידע ותשתיות, BarTech One
מהי Crypto-Agility ולמה היא קריטית דווקא עכשיו?
Crypto-Agility (גמישות קריפטוגרפית) היא היכולת הארכיטקטונית של מערכת מחשוב להחליף, לעדכן ולשדרג מנגנוני הצפנה, אלגוריתמים, פרוטוקולים ומפתחות – ללא צורך בכתיבה מחדש של קוד המקור, ללא שינוי מבני בתשתיות הבסיס וללא השבתת שירותים (Zero-Downtime).
במשך עשרות שנים נבנו מערכות תוכנה וחומרה סביב ההנחה שהצפנה היא רכיב "שגר ושכח":
- קוד קשיח (Hardcoded Crypto): אלגוריתמים כגון RSA-2048 או AES-CBC הוטמעו עמוק בתוך שכבות ה-Business Logic של אפליקציות.
- מגבלות חומרה ו-Legacy: גדלי מפתחות ומבני תעודות דיגיטליות הוגדרו כקבועים קשיחים במערכות הפעלה, שבבי HSM ופרוטוקולי תקשורת ישנים.
- היעדר נראות מרכזית (Lack of Visibility): ברוב הארגונים אין רישום מדויק (Inventory) היכן בדיוק מתבצעת הצפנה, אילו מפתחות נמצאים בשימוש ומתי פג תוקפם.
התוצאה? כאשר אלגוריתם נפרץ או נדרש שדרוג – כפי שקורה כעת עם פרסום תקני ה-Post-Quantum Cryptography (PQC) של ה-NIST (תקני FIPS 203, 204 ו-205 המבוססים על אלגוריתמי סריגים כמו ML-KEM ו-ML-DSA) – ארגונים מגלים שתהליך השדרוג דורש חודשים ואף שנים של עבודה יקרה ומסוכנת.
המציאות בשטח: כיצד ענקיות הענן והרשת כבר מובילות את הדרך?
חברות התשתית והענן המובילות בעולם כבר עברו ממודלים תיאורטיים ליישום מעשי בקנה מידה רחב, תוך הסתמכות על פתרונות סייבר ואבטחת מידע מתקדמים:
- Cloudflare: כבר כיום, אחוז עצום מתעבורת האינטרנט שעוברת דרך הרשת שלה מוגן באמצעות הצפנה היברידית – שילוב של X25519 הקלאסי יחד עם ML-KEM הפוסט-קוואנטי. אם מתגלה פגם באלגוריתם החדש, המערכת חוזרת אוטומטית להצפנה הקלאסית ללא הפרעה למשתמשי הקצה.
- AWS, Google Cloud ו-Microsoft Azure: ספקיות שירותי הענן והתשתיות שילבו שכבות אבסטרקציה בשירותי ה-KMS (Key Management Service) ובפרוטוקולי ה-TLS שלהן, המאפשרות ללקוחות להפעיל או להחליף אלגוריתמים קוונטום-עמידים בהגדרת קונפיגורציה בלבד.
- Apple ו-Signal: אפליקציות מסרים מיידיים מובילות הטמיעו פרוטוקולים עמידי-קוואנטום (כגון פרוטוקול PQ3 ב-iMessage), המאפשרים רוטציה מתמדת של מפתחות ואלגוריתמים בעדכוני גרסה שקופים לחלוטין.
האתגרים ההנדסיים שמאחורי הגמישות הקריפטוגרפית
המעבר ל-Crypto-Agility מציב שורה של אתגרים הנדסיים מורכבים שכל ארכיטקט תוכנה ומנהל תשתיות חייב להכיר:
| אתגר הנדסי | משמעות והשפעה על המערכת | פתרון ארכיטקטוני (Crypto-Agile) |
|---|---|---|
| גודל מפתחות וחתימות | אלגוריתמי סריגים (Lattice-based) דורשים מפתחות הגדולים פי 10 עד פי 100 מ-RSA/ECC, מה שגורם לפיצול חבילות מידע (Packet Fragmentation). | התאמת גדלי MTU ברשת, שימוש ב-TLS Session Resumption ואופטימיזציית Handshake. |
| עומס חישובי (Latency) | חישוב חתימות והצפנה פוסט-קוואנטית עשויים להגדיל את צריכת ה-CPU וה-Memory בשרתים עמוסים. | האצה חומרתית באמצעות שבבי הוראות ייעודיים (AVX-512, ARM Neon) ושימוש ב-Offloading ברמת שער הרשת (API Gateway). |
| התקני קצה ו-IoT מוגבלי משאבים | רכיבי קצה, בקרים תעשייתיים וחומרה משובצת אינם מסוגלים לעבד מפתחות ענק. | תמיכה בריבוי פרופילים קריפטוגרפיים ושימוש באלגוריתמים היברידיים מותאמים (Stateful Hash-based Signatures). |
| "קריפטוגרפיית צללים" (Shadow Crypto) | ספריות קוד פתוח ישנות וסקריפטים המשתמשים באלגוריתמים עתיקים ללא ידיעת צוות האבטחה. | הטמעת כלי Cryptographic Bill of Materials (CBOM) וסריקה אוטומטית של קוד ומאגרי נתונים ב-CI/CD. |
4 עמודי התווך לבניית ארכיטקטורת Crypto-Agile בארגון
כיצד מיישמים גמישות קריפטוגרפית הלכה למעשה? אלו ארבעת עמודי התווך המומלצים על ידי מומחי התשתיות של BarTech One:
1. גילוי ומיפוי נכסים (Cryptographic Discovery & CBOM)
לא ניתן להגן על מה שלא מזהים. השלב הראשון הוא יצירת Cryptographic Bill of Materials (CBOM) – מיפוי אוטומטי ומלא של כל האלגוריתמים, הספריות הקריפטוגרפיות, התעודות הדיגיטליות, פרוטוקולי ה-TLS ואורכי המפתחות הקיימים בקוד, במסדי הנתונים, ב-API וברשת הארגונית.
2. שכבת הפשטה מודולרית (Crypto-Abstraction Layer)
הימנעו מקריאות ישירות לפונקציות הצפנה ספציפיות בתוך קוד האפליקציה. במקום זאת, בנו שכבת אבסטרקציה (Internal Crypto SDK / Gateway): האפליקציה קוראת לפונקציה גנרית (כגון encryptPayload() או signData()), והשכבה המרכזית היא זו שמחליטה באיזה אלגוריתם ומפתח להשתמש בהתאם למדיניות אבטחה מרכזית הניתנת לעדכון מיידי ללא שינוי קוד.
3. מודל פריסה היברידי (Hybrid Deployment Strategy)
אל תקפצו בבת-אחת להצפנה פוסט-קוואנטית בלעדית. יישמו מנגנון Dual-Layer / Hybrid המשלב אלגוריתם קלאסי מוכח (כגון ECDH / RSA) לצד אלגוריתם פוסט-קוואנטי חדש (כגון ML-KEM). בדרך זו אתם מוגנים מפני מתקפות HNDL קוואנטיות, ובו-בזמן שומרים על תאימות מלאה ועמידות בפני חולשות תיאורטיות שטרם התגלו.
4. אוטומציה של ניהול מפתחות ותעודות (Automated PKI & Key Lifecycle)
החלפת מפתחות ידנית היא מקור עיקרי להשבתות מערכת ולחורי אבטחה. הטמיעו פרוטוקולי אוטומציה מלאים (דוגמת ACME ו-KMS API) המאפשרים רוטציה מחזורית של מפתחות, תעודות ואלגוריתמים בלחיצת כפתור אחת מתוך לוח הבקרה הארגוני.
שאלות ותשובות נפוצות (FAQ) על Crypto-Agility
מה ההבדל בין מיגרציה לפוסט-קוואנטום (PQC Migration) לבין Crypto-Agility?
מיגרציה ל-PQC היא הפעולה הספציפית של מעבר מאלגוריתמים קלאסיים (כמו RSA) לאלגוריתמים עמידי-קוואנטום (כמו ML-KEM). לעומת זאת, Crypto-Agility היא התשתית והארכיטקטורה המאפשרות לבצע מיגרציות כאלו – כמו גם שדרוגים עתידיים – באופן שוטף, מהיר וללא השבתת שירותים.
האם יש צורך לשנות את כל בסיסי הנתונים של הארגון כבר היום?
אין צורך להחליף הכל ביום אחד. הגישה הנכונה מתחילה במיפוי (Discovery) ותעדוף נתונים בעלי רגישות ארוכת-טווח (נתונים פיננסיים, סודות מסחריים, מידע רפואי) המהווים יעד ראשוני למתקפות Harvest Now, Decrypt Later.
איך BarTech One מסייעת לארגונים לבנות גמישות קריפטוגרפית?
BarTech One מלווה ארגוני אנטרפרייז בתהליך מלא: החל מסריקה ומיפוי של תשתיות הקריפטוגרפיה (CBOM), דרך תכנון ארכיטקטורת שכבות אבסטרקציה ועד להטמעת פתרונות היברידיים מותאמים בסביבות ענן ו-On-Premise.
חברת BarTech One מובילה את חזית הייעוץ, הארכיטקטורה והאינטגרציה של טכנולוגיות מחשוב קוונטי, אבטחת מידע מתקדמת ותשתיות ענן לארגונים. רוצים להבטיח את עמידות המערכות שלכם לעידן הבא? צרו קשר עם מומחי BarTech One לקבלת ייעוץ אסטרטגי ומפת דרכים מותאמת.